業務に合ったアクセス権限の決め方
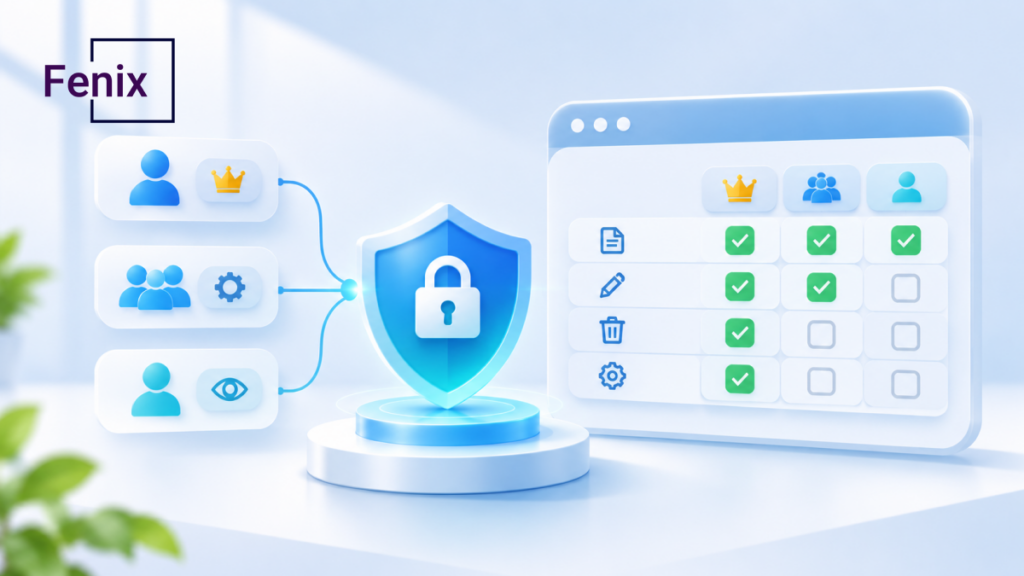
担当者が顧客一覧全体を出力できるなら、権限が広すぎるかもしれません。狭すぎても、担当資料を開けない、上司の不在で申請が止まるなどの問題が起こります。任された仕事を行え、認められていない操作を防ぐことが目的です。
ログインは本人の識別、権限管理はその人が扱える情報と操作の決定です。ここでは申請者、管理者、経理による架空の経費処理を例にします。実際の方針は企業で確認し、例をそのまま社内規則にしないようにします。
1. 利用者、操作、データの範囲を決める
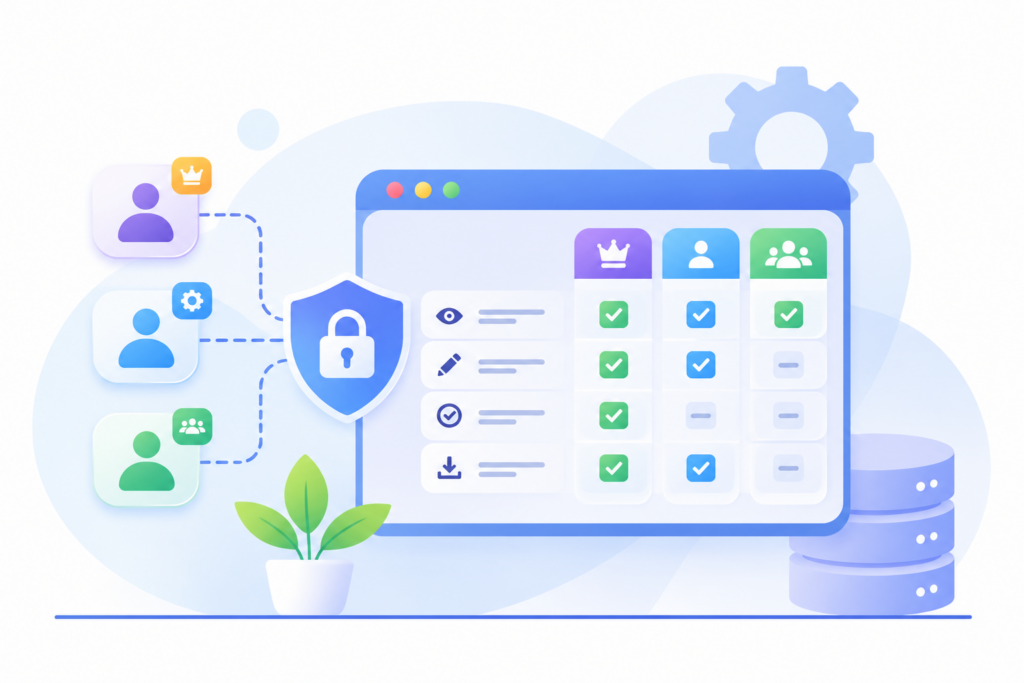
閲覧、作成、編集、申請、承認、削除、出力などの操作から整理します。「社員権限」「リーダー権限」だけでは不明点が残ります。管理者でも担当案件だけ、経理でも金額だけが必要で、人事情報全体は不要かもしれません。
次に、本人、チーム、拠点、全社など対象範囲を決めます。例では申請者は自分の申請、管理者は担当する承認、経理は割当範囲を扱います。自己承認を認めない方針なら、その制限も明記します。
似た権限も分けます。一件の閲覧が全添付の取得や大量出力を意味するわけではありません。出力後の用途と必要な担当者を確認します。問い合わせを早く解決するためだけに、権限を広げないようにします。
制限は場面と確認者を決めて記載し、開発側に社内方針を推測させないようにします。要件分析とは?開発を明確に進めるための第一歩では、業務の必要性を確認可能な要件へ整理する方法を説明しています。
例えば「担当単位の承認済み申請を経理が閲覧・支払記録でき、支払後の受取人は変更できない」と書けます。役割、操作、対象、条件を一つにまとめた例であり、一律の会計規則ではありません。
2. 状態に応じた操作の可否を決める
下書きは編集できても、承認・支払後は直接変えられない場合があります。権限は状態と次の処理に合わせます。差戻し時は、修正可能な内容、再申請者、承認者への変更の伝え方を決めます。
確定データの修正には、差戻しや履歴付きの訂正など、合意した経路を用意します。全員へ管理者権限を渡して解決しません。元の結果と変更の承認者を残し、判断を追えるようにします。
3. 代理対応と人事異動に備える
不在時の代理は、上司のアカウント共有ではなく、対象と期間を決めて行います。対象申請、自己承認の制限、終了方法を明確にします。記録では実際の操作者と委任者を区別します。
異動・退職では、以前の権限と未完了業務を一緒に確認します。保留中の案件や個人名義の帳票・連携を引き継ぎます。仕事を移さず削除すると処理が止まり、仕事だけ移して権限を残すと不要なアクセスが続きます。
兼務でも、各役割の全権限を単純に足して制限をなくさないようにします。小規模な組織で分担が重なるなら、別の確認や承認方法を企業側で決めます。汎用の役割ひな型ではなく、その管理方法をシステムへ反映します。
運用担当が変わるときは、権限と責任、残件をあわせて渡します。次の担当者が運用できるシステム引継ぎの進め方を参考に、アカウント一覧の受領だけでなく、実際の接管を確認できます。
緊急の付与にも承認と見直しが必要です。障害対応の一時権限は目的、範囲、終了を確認する人を記録します。便利だからと、責任者の知らないまま恒久的な権限へ変えないようにします。
4. 制限を試し、権限を維持する
役割ごとのアカウントで、許可と拒否の両方を試します。担当案件は開け、範囲外は直接のリンクでも開けないことを確認します。ボタンが非表示でも、裏側の経路まで制御できたとは限りません。
状態変更、代理期間終了、異動後も試します。帳票、通知、添付経由の漏えいも確認します。許可された範囲と適切なデータで実施し、他人の実記録を無断で試しません。
これらを受入れや業務変更時の確認へ含めます。システムの受入テスト、何を確認する?では、試験データ、期待結果、制限が正しく働かない場合の記録を整理しています。
稼働後は追加付与の承認者と、自社に合った見直し時期を決めます。ログは操作や変更の追跡に役立ちますが、判断の正当性まで証明するものではありません。Fenixへの相談は、実際の業務と役割から始められます。
代行を頼むことが続くなら、注意だけでなく業務と権限を見直します。範囲の誤りや代替経路の不明確さが原因かもしれません。業務側と技術側で修正を確認し、許可・禁止の両方を再試験して、新たなリスクを作らないようにします。